
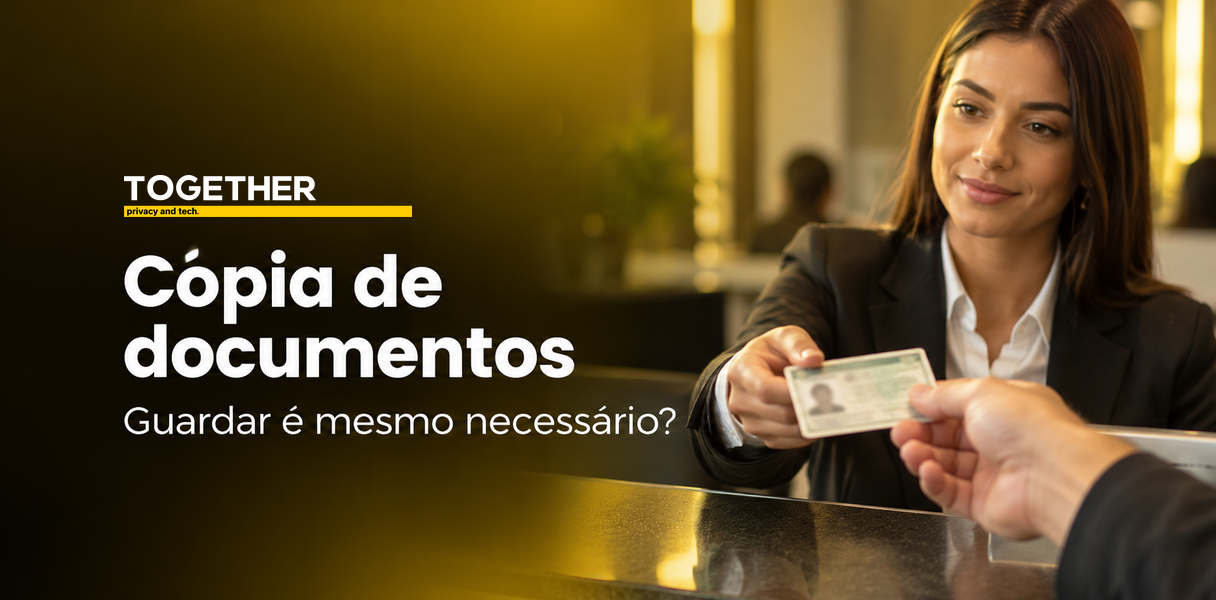
Cópia de documentos: quando a empresa precisa guardar?
Guardar uma cópia de documentos exige uma razão concreta para conservar a imagem, além da necessidade de verificar a identidade. A decisão depende da finalidade, da base legal e de eventuais obrigações específicas, respeitando a necessidade prevista no art. 6º da LGPD. Não existe proibição universal de guardar imagens nem prazo único de retenção para qualquer negócio; em cada fluxo, avalie se basta registrar a conferência.
Para revisar o processo, separe três operações: verificar a identidade, registrar que a verificação aconteceu e manter o arquivo recebido. Cada uma precisa de justificativa própria. Essa distinção permite avaliar alternativas antes de transformar uma conferência pontual em um acervo permanente de informações pessoais.
O que a investigação sobre a IDScan.net permite afirmar
Em 21 de setembro de 2026, o órgão canadense de proteção de dados, OPC, anunciou a abertura de investigação sobre um incidente na IDScan.net. Segundo o comunicado oficial do OPC, havia relatos de que um terceiro não autorizado acessou a base da empresa e subtraiu informações pessoais, incluindo digitalizações de carteiras de motorista e outros documentos de identificação.
A apuração examinará as medidas de segurança existentes e a adequação das notificações aos afetados à luz da PIPEDA, legislação canadense. O anúncio não apresenta uma conclusão de infração nem informa um total de vítimas. Também não permite atribuir falhas específicas de configuração ou de retenção ao fornecedor.
Para empresas brasileiras, o caso ajuda a formular perguntas sobre a cópia de documentos mantida em serviços de verificação. A análise jurídica local deve partir da LGPD e das normas aplicáveis à operação. As exigências canadenses não se transferem automaticamente para o Brasil.
Cópia de documentos: conferir, registrar ou guardar?
Conferir pode significar visualizar o documento e comparar as informações necessárias com o cadastro, sem conservar a imagem. Registrar a conferência pode envolver o resultado, a data, o método utilizado e a identificação do responsável. Guardar significa manter o arquivo disponível para uso posterior, com controles de acesso e uma regra de descarte.
Mesmo sem arquivamento, a consulta pode constituir tratamento de dados pessoais. O art. 5º da LGPD inclui operações como acesso, utilização e armazenamento nessa definição. Portanto, reduzir o acervo não dispensa a análise da finalidade e da base legal da própria verificação.
O registro da conferência também precisa ser proporcional. Um campo com o resultado pode bastar em determinada operação; outra pode exigir evidências adicionais. A cópia de documentos não deve ser escolhida apenas porque o sistema já oferece um botão para anexar arquivos. A equipe precisa identificar qual questão futura aquela imagem deverá responder.
Uma árvore de decisão para o cadastro
Comece perguntando se é necessário verificar identidade naquela etapa. Se a finalidade puder ser atendida sem essa checagem, retire a exigência do fluxo. Se a identificação for necessária, avalie o método compatível com o risco e com os dados disponíveis, evitando pedir novamente informações que já possam ser confirmadas com segurança.
Depois, pergunte se o resultado da conferência precisa ser demonstrado posteriormente. Quando a resposta for positiva, defina a evidência mínima capaz de sustentar essa demonstração. Somente avance para a cópia de documentos se houver uma razão concreta para conservar a imagem, considerando obrigações específicas e alternativas menos invasivas.
Em um exemplo hipotético, uma empresa permite a retirada de um produto por pessoa previamente autorizada. A operação pode avaliar se conferir a identificação e registrar a entrega resolve a necessidade, sem fotografar o documento inteiro. Essa escolha exige validar o contexto e eventuais deveres aplicáveis; o exemplo não estabelece uma dispensa geral de retenção.
Como justificar a coleta e a retenção pela LGPD?
O princípio da necessidade, no art. 6º, III, da LGPD, limita o tratamento ao mínimo necessário, com dados pertinentes, proporcionais e não excessivos. Aplicado ao cadastro, exige examinar cada informação solicitada. Uma imagem pode trazer fotografia, assinatura e outros campos sem relação com o objetivo declarado.
Manter uma cópia de documentos exige combinar essa avaliação com uma hipótese legal aplicável. O art. 7º prevê, entre outras, o cumprimento de obrigação legal ou regulatória e o tratamento necessário à execução de contrato, nas condições descritas pela lei. Selecionar uma dessas hipóteses não justifica automaticamente recolher todos os campos ou conservar o arquivo indefinidamente.
Quando a justificativa for uma obrigação específica, o jurídico deve identificar a norma, a operação abrangida e o que ela efetivamente manda guardar. A exigência de conhecer a identidade de alguém pode ter alcance diferente de uma obrigação de reter a imagem integral. Registre essa distinção para que atendimento e tecnologia implementem a mesma orientação.
Pedir consentimento tampouco substitui a análise de necessidade. O aceite do cliente não afasta os princípios do art. 6º. Na prática, antes de criar mais uma caixa de autorização, documente por que a cópia de documentos é adequada à finalidade e como a pessoa será informada sobre o tratamento.
Fotografia e biometria precisam de análise própria
A existência de uma foto no documento não permite classificá-la automaticamente como biometria sensível em qualquer uso. É necessário examinar o tratamento realizado. Se o processo envolve dados biométricos vinculados a uma pessoa natural, aplicam-se a definição do art. 5º, II, e as hipóteses próprias do art. 11 da LGPD.
Por isso, pergunte ao fornecedor se ele apenas lê campos ou também extrai características para comparação biométrica. Essa resposta influencia o enquadramento jurídico e a avaliação dos riscos. A expressão comercial “verificação de identidade” não descreve, sozinha, todas as operações executadas pelo software.
Quando deve terminar a guarda dos arquivos?
A guarda deve terminar quando cessar sua justificativa, respeitadas as hipóteses legais de conservação. A política de retenção da cópia de documentos deve indicar a finalidade, o evento que inicia a contagem e o critério de encerramento. Esses elementos precisam corresponder à operação real. Usar o mesmo prazo para qualquer cadastro dificulta explicar por que cada arquivo ainda está disponível.
Os arts. 15 e 16 da LGPD tratam do término do tratamento e da eliminação, com hipóteses autorizadas de conservação. Entre elas está o cumprimento de obrigação legal ou regulatória pelo controlador. A aplicação dessas regras depende do caso; os dispositivos não fixam um prazo universal para imagens de identificação.
Como recomendação operacional, associe a regra a uma rotina verificável de descarte. Inclua os arquivos no sistema principal, anexos de atendimento e exportações autorizadas. Para backups, defina como a política funciona ao longo do ciclo de substituição e em eventual restauração, evitando que registros eliminados retornem ao uso cotidiano sem controle.
Quando houver justificativa para preservar uma cópia de documentos por uma situação específica, registre quem aprovou a exceção, seu alcance e a próxima avaliação. Uma exceção sem responsável ou critério de revisão pode virar retenção indefinida por inércia.
Matriz de decisão: responsáveis e evidências
A tabela abaixo é uma proposta de governança, não uma lista legal obrigatória. Use-a para transformar as decisões em tarefas verificáveis antes de ativar ou ampliar um fluxo de cópia de documentos.
| Decisão | Responsável sugerido | Evidência esperada |
|---|---|---|
| A identificação é necessária nesta etapa? | Área de negócio e privacidade | Finalidade documentada e alternativas avaliadas |
| Basta conferir ou registrar o resultado? | Operações e jurídico | Justificativa do método e campos mínimos |
| Existe dever específico de reter a imagem? | Jurídico | Norma aplicável e análise do seu alcance |
| Quem pode consultar ou exportar arquivos? | Segurança e gestor do sistema | Perfis aprovados e teste de acesso |
| Quando termina a guarda? | Jurídico, privacidade e tecnologia | Regra de retenção implementada e teste de exclusão |
| O fornecedor cumpre as instruções? | Compras, tecnologia e privacidade | Contrato, configurações e evidências verificadas |
Depois da aprovação, teste o fluxo com dados fictícios. Verifique se o atendente consegue seguir a orientação sem recorrer a mensagens pessoais ou pastas paralelas. Uma política que o sistema impede de cumprir exige ajuste antes de ser cobrada das equipes.
O que cobrar do fornecedor de verificação?
Na contratação de um serviço SaaS, a empresa precisa saber onde a cópia de documentos permanece, quem pode acessá-la e quais terceiros participam do processamento. Solicite respostas sobre armazenamento, suporte técnico, exportação e eliminação. Compare o que foi contratado com a configuração efetivamente habilitada na conta.
Quando o fornecedor atua como operador, o art. 39 da LGPD determina o tratamento segundo as instruções do controlador, que deve verificar sua observância. A classificação depende das atividades exercidas. Convém esclarecer também se existem usos próprios dos dados pelo prestador, em vez de presumir que toda atividade está coberta pela mesma relação.
Como recomendações contratuais, estabeleça finalidades permitidas, condições de acesso e procedimentos de devolução ou exclusão ao encerrar o serviço. Preveja comunicação de incidentes e cooperação para investigar o ocorrido, com responsabilidades e canais definidos. O conteúdo sobre contrato de tratamento de dados ajuda a organizar essa revisão.
Para proteger a cópia de documentos, avalie controles como autenticação reforçada, acesso por função, registros de consulta e restrições de download. São medidas a dimensionar conforme o risco, não uma lista universal imposta literalmente pela LGPD. O art. 46 exige medidas técnicas e administrativas aptas a proteger os dados, inclusive desde a concepção do serviço.
Também revise o atendimento. A equipe precisa explicar o motivo da solicitação e encaminhar dúvidas ou alternativas previstas, sem improvisar exigências. A discussão sobre autenticação no atendimento e incidentes de dados complementa essa avaliação do contato com o cliente.
Perguntas frequentes
O cliente pode saber com quem a imagem foi compartilhada?
Sim. O art. 18, VII, da LGPD assegura informação sobre as entidades públicas e privadas com as quais o controlador compartilhou dados. Para responder sobre uma cópia de documentos, a empresa precisa conhecer os destinatários efetivos do arquivo; a orientação é conferir o fluxo e o contrato antes de informar que somente a equipe interna teve acesso.
Trocar de fornecedor permite conservar os arquivos antigos?
A troca, por si só, não justifica prolongar a guarda. Os arts. 15 e 16 da LGPD vinculam o término do tratamento à finalidade e à necessidade, com hipóteses de conservação. Na migração, recomenda-se identificar o que ainda precisa ser mantido e instruir o descarte do restante, acompanhando a execução no serviço anterior.
Como a TOGETHER pode apoiar a revisão
A consultoria em LGPD pode apoiar o mapeamento da cópia de documentos entre formulários, sistemas e fornecedores, confrontando o fluxo com a finalidade declarada. O trabalho pode incluir revisão de campos, critérios de retenção e instruções contratuais, com participação das áreas que operam o cadastro.
O DPO as a Service pode dar continuidade à governança, acompanhando dúvidas recorrentes, alterações no serviço e decisões que precisem de reavaliação. Para iniciar a conversa com a TOGETHER, escolha um fluxo e reúna seu formulário, a regra de guarda e o contrato do fornecedor. Isso permite discutir mudanças concretas, sem prometer conformidade automática ou eliminação de riscos.
Este conteúdo é informativo e não substitui parecer jurídico. A decisão sobre cópia de documentos deve considerar o setor e as circunstâncias da operação, com revisão especializada antes da implementação.
Referências
O custo do risco
é maior que
o da prevenção.
Canais Executivos
Fale diretamente com nosso time de DPOs e especialistas.
WhatsApp Estratégico
(11) 5178-3235 / +55 11 92642-0123
E-mail Corporativo
Sede de Operações
Berrini, 1681 - SP