
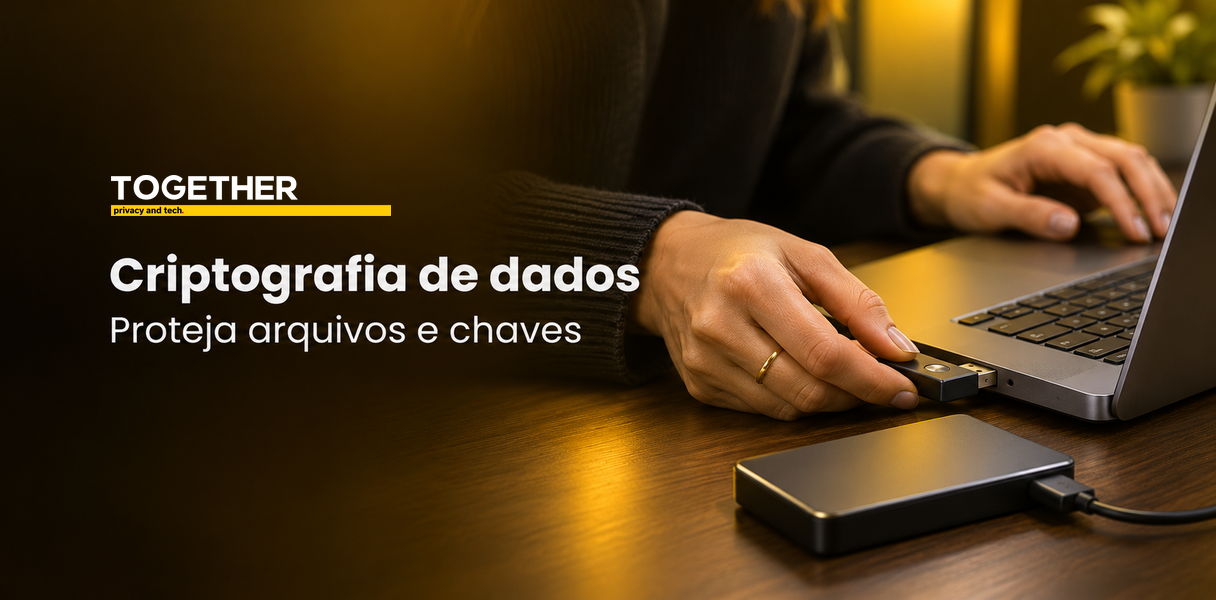
Criptografia de dados: o que a empresa precisa proteger
A folha de pagamento sai do sistema, passa pelo computador do RH e chega ao escritório contábil. A criptografia de dados precisa acompanhar esse percurso para reduzir o risco de leitura por pessoas não autorizadas. Uma conexão protegida não resolve uma planilha depois salva sem proteção. Entenderemos onde aplicar a medida, quem cuida das chaves e como verificar se a empresa conseguirá recuperar seus arquivos quando precisar.
O que é criptografia de dados e onde ela ajuda
Criptografia de dados transforma informações legíveis em conteúdo cifrado, que exige uma chave adequada para voltar à forma original. A chave é uma informação usada pelo sistema nessa transformação. Ela precisa de proteção própria, pois permite recuperar o conteúdo. A explicação técnica da AWS diferencia a proteção durante o envio daquela aplicada aos dados guardados.
No percurso da folha, isso significa olhar tanto para a transferência quanto para as cópias que ficam nos equipamentos. Dados em trânsito estão sendo enviados entre sistemas ou pessoas. Dados em repouso estão armazenados, como em um disco ou banco de dados. A empresa precisa identificar esses dois momentos antes de escolher uma solução e definir seu alcance.
Comece pelo caminho que a informação percorre
Para escolher onde aplicar criptografia de dados, comece pelo data mapping, o mapeamento dos dados usados pela organização. Na metodologia da TOGETHER, esse levantamento inicia a adequação à LGPD e orienta as prioridades. Ele mostra de onde vêm as informações, quem as utiliza e com quais fornecedores são compartilhadas. Uma exposição já conhecida deve ser corrigida enquanto o mapa avança.
No exemplo da folha, reúna RH e TI para acompanhar uma entrega completa ao contador. Pergunte se alguém exporta o arquivo, onde ele fica guardado e como o destinatário recebe acesso. Inclua também as cópias de segurança e os arquivos temporários. Essas perguntas transformam uma promessa genérica de proteção em uma lista de pontos que a equipe pode conferir.
O resultado pode ser uma tabela curta, proposta para organizar essa conversa. Cada linha deve indicar uma pessoa responsável pela resposta e uma evidência a solicitar. Comece por um fluxo relevante, sem esperar levantar todos os sistemas da empresa. Depois, use o mesmo roteiro nos demais processos.
| Ponto do percurso | Decisão necessária | Evidência a pedir |
|---|---|---|
| Envio ao contador | Qual canal será utilizado? | Configuração da conexão protegida |
| Arquivo no computador | A cópia local precisa existir? | Regra de guarda e proteção do equipamento |
| Sistema do fornecedor | Quem consegue ler os dados? | Permissões e alcance da cifragem |
| Cópia de segurança | Como recuperar o conteúdo? | Registro de teste de restauração |
Proteja o envio e confira o que acontece na chegada
Com o percurso identificado, a criptografia de dados deve cobrir os trechos de comunicação escolhidos para proteção. Uma conexão HTTPS protege o transporte entre o navegador e o serviço acessado. Ela não comprova como o destinatário guardará um arquivo recebido. Por isso, a análise precisa continuar depois que o envio termina.
Peça à TI que confira os canais usados pelo RH e pelas integrações entre sistemas. Uma integração é uma troca automática de informações entre programas, como o envio da folha ao serviço contábil. Registre onde a proteção da conexão começa e termina. Assim, a avaliação inclui os caminhos que o usuário não vê na tela.
Para o RH, a orientação pode ser usar um canal aprovado, conferir o destinatário e evitar cópias desnecessárias. Se o processo exigir um arquivo cifrado com senha, combine também como entregar essa senha por um meio separado e controlado. O procedimento precisa funcionar na rotina de quem fecha a folha. Faça um envio de teste com dados fictícios antes de mudar o processo real.
Verifique a proteção dos arquivos armazenados
Depois da transferência, a criptografia de dados precisa ser avaliada nos locais onde a informação permanece. O guia da ANPD para organizações de pequeno porte recomenda controles adicionais quando for indispensável usar dispositivos externos. Entre eles estão cifrar os dados e guardar esses dispositivos em locais seguros. O documento é uma orientação de boas práticas voltada a esse público.
Na empresa, peça uma relação dos computadores que guardam arquivos do RH e confira quais estão com a proteção habilitada. Inclua os equipamentos usados fora do escritório. Para cada sistema contratado, pergunte se a proteção alcança também exportações e cópias de segurança. Evite concluir que uma configuração do banco de dados cobre automaticamente tudo o que sai dele.
A resposta deve indicar o alcance e as exceções da medida. Um relatório baixado merece sua própria regra de armazenamento e acesso. Defina quem pode exportá-lo, por quanto tempo a cópia será necessária e onde ficará guardada. Esse trabalho prepara a decisão seguinte: quem poderá usar as chaves que tornam o conteúdo legível.
Quem cuida das chaves da criptografia de dados?
As chaves precisam de responsáveis, acesso restrito e regras para todo o período de uso. A recomendação de gestão de chaves do NIST, órgão técnico dos Estados Unidos, trata desse ciclo. Ele inclui criação, uso, guarda e encerramento. É uma referência técnica, não uma obrigação brasileira criada pela LGPD.
Na contratação, peça que o fornecedor explique quem administra as chaves e quem consegue autorizar seu uso. Solicite também o procedimento para substituir uma chave exposta. A troca planejada deve considerar o uso e os riscos, sem adotar um prazo único para qualquer situação. Chaves antigas podem continuar necessárias para abrir arquivos preservados.
Antes de eliminar uma chave, confira quais dados e cópias ainda dependem dela. A perda da chave de decifragem pode impedir a recuperação do conteúdo. Por isso, planeje a recuperação das chaves necessárias junto com a recuperação dos arquivos. Essas definições devem constar de um procedimento acessível à equipe responsável, com substitutos para ausências.
O que cobrar dos fornecedores além da promessa comercial
Com as responsabilidades definidas, transforme a avaliação da criptografia de dados em perguntas sobre o serviço realmente contratado. Solicite uma demonstração das configurações disponíveis e registre quais dependem de ação da empresa. Pergunte quais recursos estão incluídos no contrato e quais exigem contratação adicional. A resposta deve permitir que TI confira o ambiente em uso.
Para o serviço contábil, peça uma descrição de como os arquivos chegam, onde ficam e quais pessoas podem consultá-los. Inclua a devolução dos dados no fim do contrato e a eliminação das cópias cuja guarda deixou de ser necessária. Combine como receber avisos sobre mudanças relevantes na proteção. O gestor do contrato pode reunir essas respostas com o apoio de TI e privacidade.
Organize a evidência por sistema: configuração verificada, responsável e data da conferência. Quando houver uma exceção, registre o motivo, a medida temporária e a próxima revisão. Esse registro ajuda a equipe a retomar a análise após mudanças de fornecedor ou de processo. Também evita depender apenas da memória de quem fez a contratação.
Quais limites continuam existindo?
Mesmo bem configurada, a criptografia de dados não substitui autenticação nem backup. Autenticação é a verificação da identidade de quem acessa um sistema; backup é uma cópia para recuperação. O guia da ANPD aborda controle de acesso e cópias de segurança como medidas próprias. Portanto, mantenha a revisão de permissões e os testes de recuperação no plano de proteção.
A cifragem reversível também não transforma, por si só, dados pessoais em dados anônimos. Pelo artigo 12 da LGPD, a possibilidade de reverter a anonimização importa nessa avaliação. Se a empresa usa a chave para recuperar nomes e salários, continua trabalhando com informações identificáveis. Ela precisa manter os cuidados correspondentes.
O artigo 46 da mesma lei exige medidas técnicas e administrativas contra acesso indevido, perda e outros usos inadequados. O dispositivo não apresenta uma receita única de cifragem para toda empresa. No exemplo da folha, revisar acessos e reduzir cópias continua necessário. A proteção deve acompanhar o trabalho cotidiano, inclusive quando o arquivo está aberto para uso autorizado.
Como a TOGETHER ajuda a organizar essas decisões
Para transformar essas verificações em rotina, a TOGETHER conecta o mapeamento dos dados às prioridades de adequação. A consultoria em LGPD da TOGETHER apoia a organização do diagnóstico e do plano de ação. No fluxo da folha, isso permite discutir riscos com RH, TI e responsáveis pelos contratos. A implementação técnica deve ter um responsável definido na empresa ou no fornecedor.
O DPO as a Service, serviço contínuo de apoio ao responsável por proteção de dados, ajuda a acompanhar decisões de privacidade. A empresa pode levar a esse acompanhamento mudanças de sistema e dúvidas sobre compartilhamento. Com o mapa atualizado, fica mais fácil identificar quais controles precisam ser reavaliados. O plano ganha continuidade mesmo quando pessoas e fornecedores mudam.
Conclusão
A criptografia de dados deve ser avaliada ao longo do percurso da informação, incluindo os arquivos guardados e as chaves necessárias para recuperá-los. Comece por um fluxo concreto, como a folha enviada ao contador. Reúna seus responsáveis, confira a proteção existente e teste a recuperação antes de considerar a tarefa encerrada. Converse com a TOGETHER para mapear esse caminho e organizar as prioridades da sua empresa.
Perguntas frequentes
Criptografia de dados é o mesmo que anonimização?
Não. A cifragem permite recuperar a informação com a chave adequada. Quando a empresa consegue voltar aos dados identificáveis, não deve tratá-los como anônimos apenas porque estavam cifrados.
Usar HTTPS protege também os arquivos baixados?
HTTPS protege o transporte na conexão. Depois do download, o arquivo depende das medidas aplicadas ao local onde foi salvo. Confira o equipamento e as permissões desse armazenamento.
Quem deve administrar as chaves?
A empresa precisa definir essa responsabilidade com TI e fornecedores. A escolha deve incluir quem autoriza o uso, como recuperar o acesso necessário e como agir diante de exposição.
Posso dispensar backup se os arquivos estão cifrados?
Não. Cifrar um arquivo não cria uma cópia de recuperação. Mantenha backups e teste se a equipe consegue restaurar o conteúdo com as chaves necessárias.
Fontes
Continue Lendo.
O custo do risco
é maior que
o da prevenção.
Canais Executivos
Fale diretamente com nosso time de DPOs e especialistas.
WhatsApp Estratégico
(11) 5178-3235 / +55 11 92642-0123
E-mail Corporativo
Sede de Operações
Berrini, 1681 - SP